

Daten in Gefahr?
Sicherheitslücken im WLAN
Stand 17.10.17 - 16:00 Uhr
0
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) appelliert wegen einer Sicherheitslücke im WLAN-Protokoll WPA2 keine Bankgeschäfte mehr über ein drahtloses Netzwerk zu tätigen - wie groß die Gefahr wirklich ist, hier.

Echte Gefahr oder künstliche Panik?
Berlin (dpa / 95.5 Charivari) – Belgische Sicherheitsforscher haben gravierende Sicherheitslücken in dem Verschlüsselungsprotokoll WPA2 entdeckt, mit dem WLAN-Hotspots abgesichert werden. Mit der "Krack" getauften Attacke können demnach Angreifer die WPA2-Verschlüsselung aufbrechen, belauschen und manipulieren.
- Anzeige -Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hatte am Montagabend öffentlich dazu aufgefordert, zunächst auf Online-Banking in einem mit WPA2 gesicherten Netzwerk zu verzichten. Auch vom Einkaufen im Netz via WLAN warnte das BSI, obwohl die meisten Online-Händler einen verschlüsselten Übertragungsweg anbieten, der nicht vom WPA2-Standard abhängt. Nur das kabelgebundene Surfen oder Mobilfunkverbindungen seien derzeit sicher. Dieser Aufruf stößt bei Experten allerdings auf Kritik.
Kein Grund zur Hysterie
"KrackAttack" sei zwar eine ernstzunehmende Schwachstelle, sie bedeute aber nicht der sofortige Untergang unserer WLAN-Welt, erklärten Experten für IT-Sicherheit. Man dürfe nicht den Eindruck entstehen lassen, als ab sofort jedermann alle Verschlüsselungen aushebeln und Daten mitlesen könnte.
Auch der Branchenverband Bitkom relativierte die BSI-Warnmeldung: "Man kann das Internet (über WLAN) schon noch nutzen, auch für sensible Transaktionen", sagte Marc Bachmann, IT-Sicherheitsexperte beim Bitkom. Man müsse allerdings darauf achten, dass die Verbindung dabei durch eine zusätzliche Verschlüsselungssicht geschützt sei. Es gebe keinen Anlass für eine Hysterie.
Bisher keine Fälle bekannt
Zuvor hatten bereits führende IT-Unternehmen die tatsächliche Gefahr der Lücke im Verschlüsselungsprotokoll relativiert. Microsoft verwies darauf, dass ein Angreifer sich in unmittelbarer Nähe des WLAN aufhalten müsse. Außerdem müsse er in der Lage sein, eine technisch aufwendige «Man-in-the-middle»-Attacke auszuführen. Es gebe auch keine Hinweise darauf, dass die Lücke in der Praxis bislang irgendwo ausgenutzt worden sei.
So bist du auf der sicheren Seite
Die Anwender werden darauf hingewiesen, dass sie ihr mit WPA2 geschütztes WLAN zunächst so behandeln müssen wie ein offenes WLAN im Café oder am Flughafen.
Man sollte in einem öffentlichen WLAN gewisse Dinge nicht tun. Allerdings verwenden quasi alle Banken beim Online-Banking eine zweite Verschlüsselungsschicht. Wenn das richtig aufgesetzt ist, kann man auch in einem öffentlichen WLAN Homebanking machen. Die Anwender sollten sich bewusst darüber sein, das derzeit im heimischen WLAN der Grundschutz, von dem man sonst ausgehe, nicht vorhanden sei.
Unternehmen haben bereits reagiert
Inzwischen haben erste Anbieter von Geräten und Software die Schwachstelle gestopft. Mehrere Spezialisten für Netzwerk-Technik wie Cisco, Intel, Netgear und Aruba veröffentlichten entsprechende Sicherheits-Updates. Bei Microsoft wurde die Sicherheitslücke bereits in den frisch veröffentlichten Software-Aktualisierungen berücksichtigt.
Apple schloss die Lücke in den aktuellen Beta-Versionen seiner Betriebssysteme, die demnächst für alle verfügbar sein sollten. Ob die "Patches" auch für ältere Versionen der Betriebssysteme kommen werden, ist bislang unklar. Experten gehen insbesondere beim Google-Betriebssystem Android davon aus, dass etliche Gerätehersteller nur mit großer zeitlicher Verzögerung oder gar nicht ein Update liefern werden.
Fritz!Box wohl sicher
Der in Deutschland populäre Internet- und WLAN-Router Fritz!Box ist nach Angaben des Berliner Herstellers AVM von der Sicherheitslücke nicht betroffen.
Die praktische Bedeutung der Krack-Lücke sei wegen der hohen Voraussetzungen für einen erfolgreichen Angriff gering. Zu keiner Zeit sei es mit der Sicherheitslücke möglich gewesen, vollständiger Teilnehmer eines fremden WLANs zu werden.
Mehr Beiträge und Themen
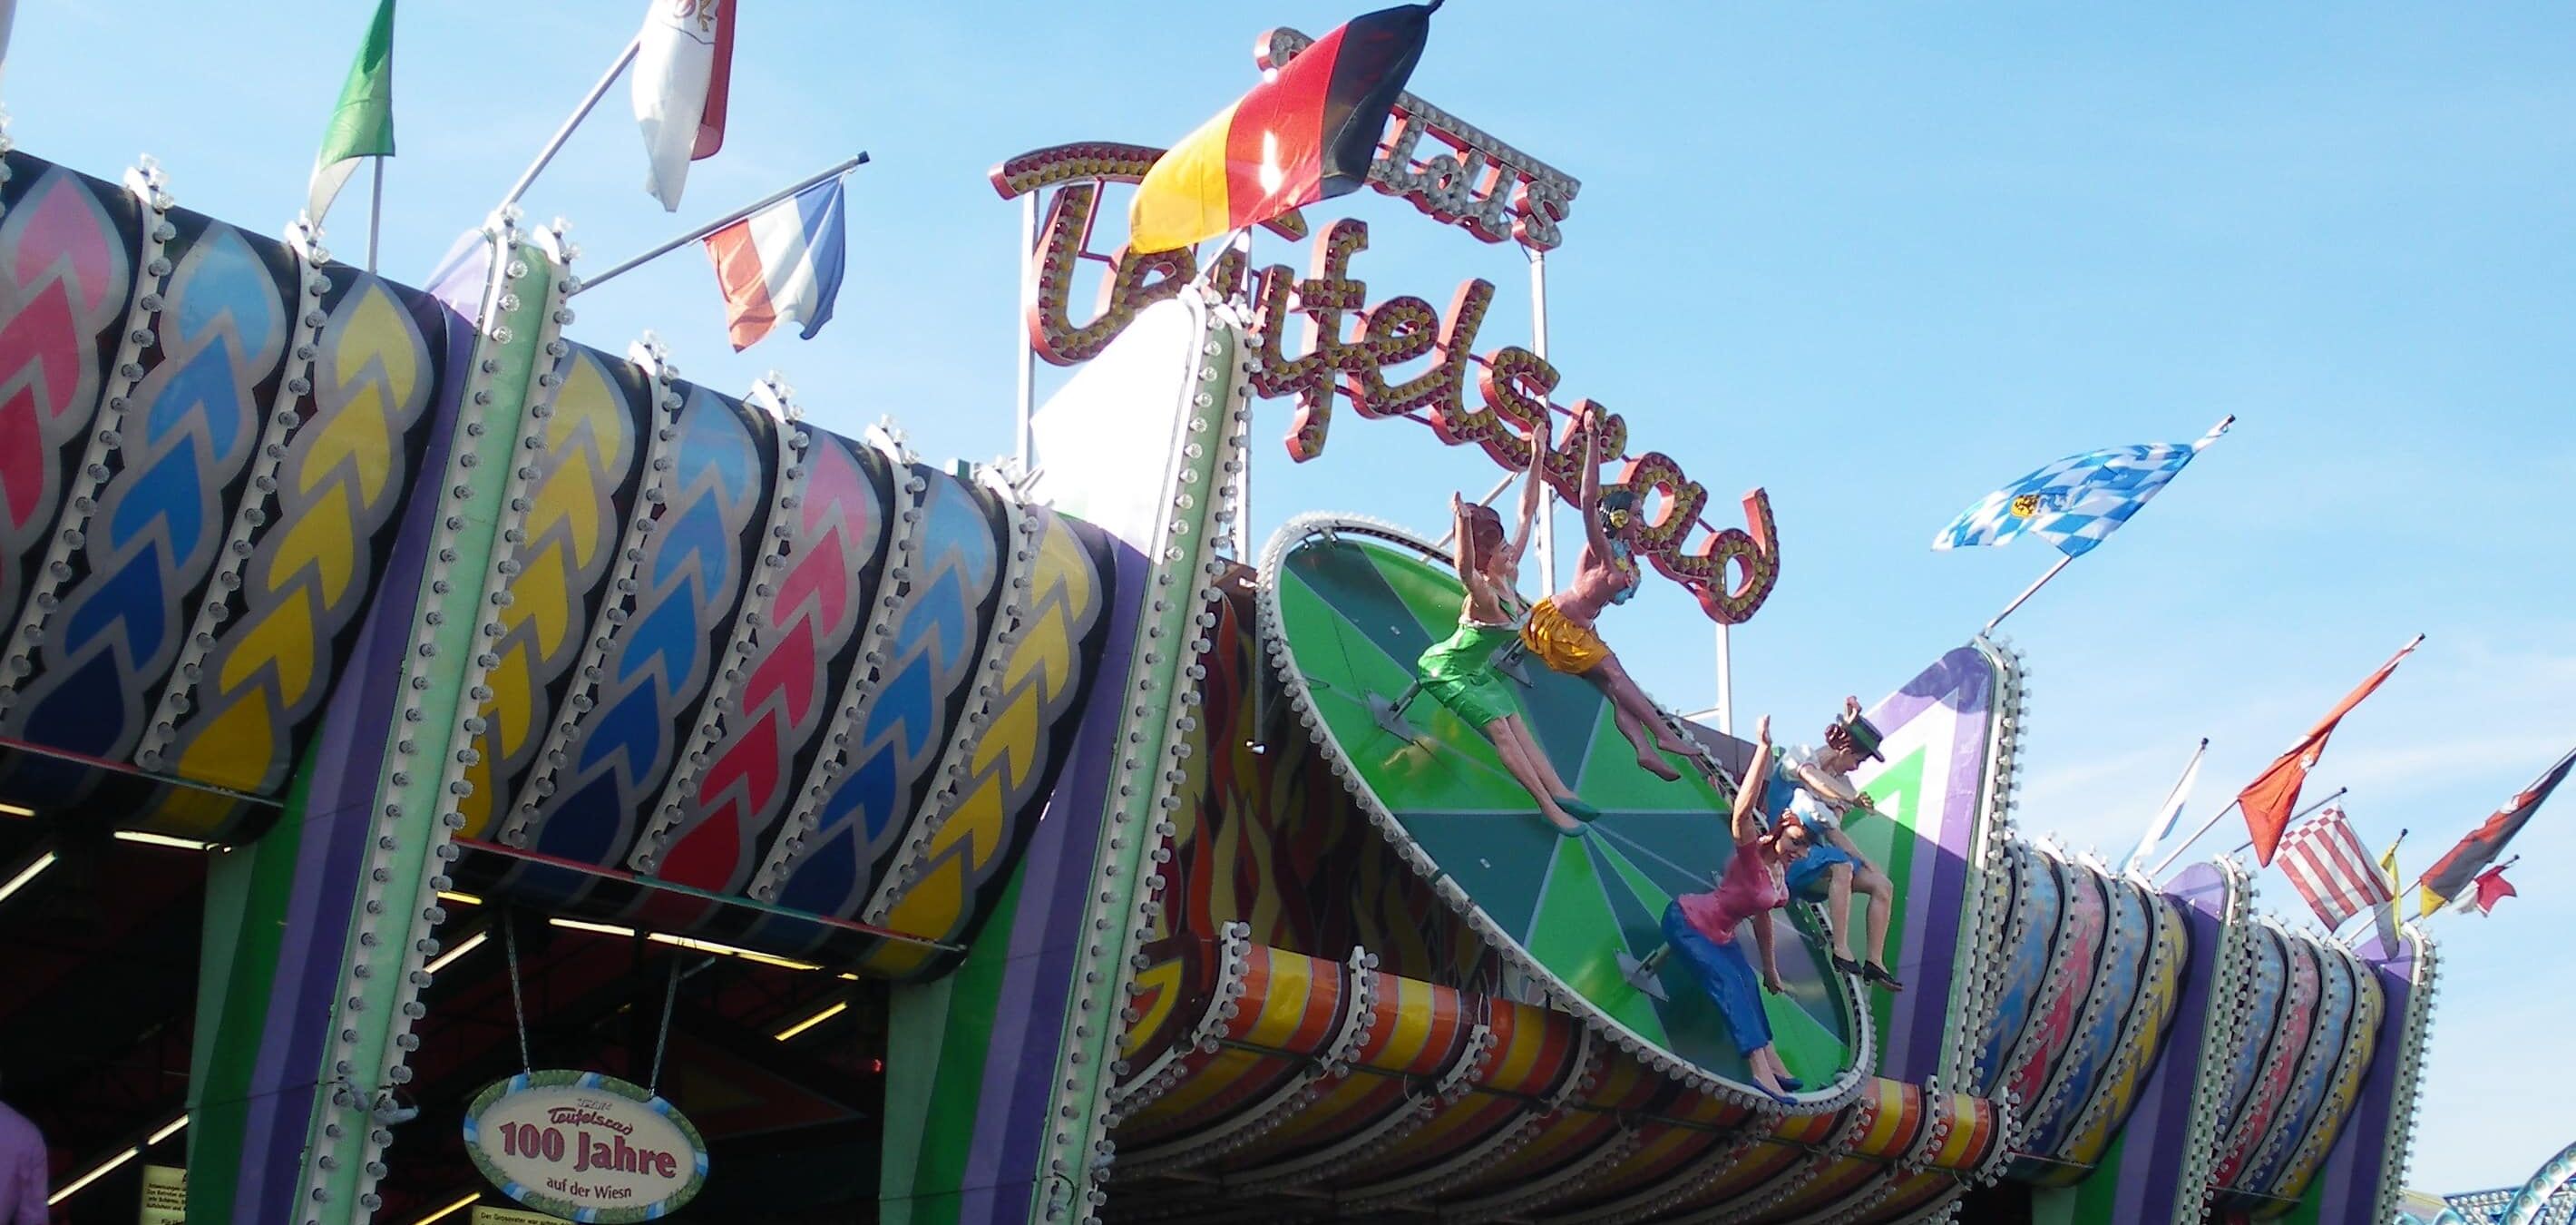
Dekolleté-Eklat auf dem Oktoberfest: Auf Druck der Stadt München mussten die traditionellen Pappmaché-Figuren am Teufelsrad züchtig übermalt werden - aus Sorge vor einem Wiesn-Verbot
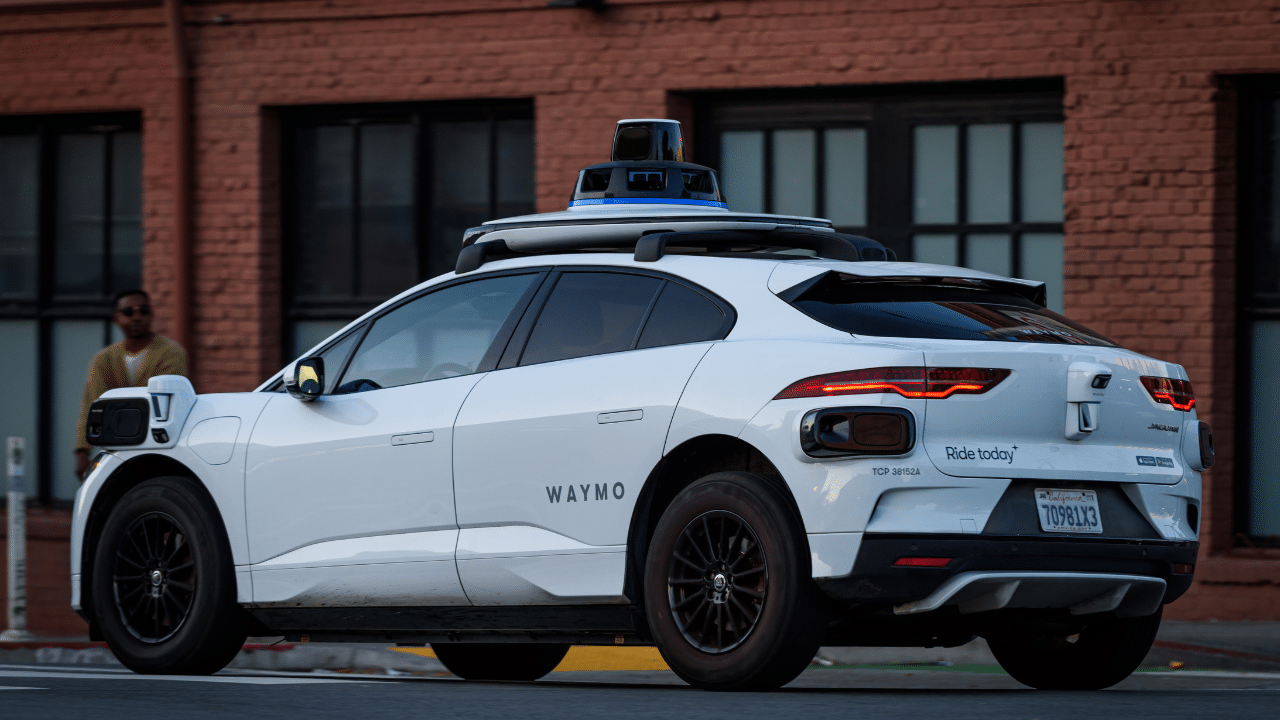
Waymo plant fahrerlose Taxis in München: Erste Testfahrten starten bald, der öffentliche Robotaxi-Dienst soll Ende 2027 folgen.
Freibier in der Bräurosl: Das Festzelt sorgt auf der Wiesn 2026 für das gewisse Extra.
Mondfinsternis über Bayern: Warum sich frühes Aufstehen diesmal lohnt
Im Tierpark Hellabrunn leben jetzt Kirk-Dikdiks. Die Mini-Antilopen sind am Isar-Eingang zu sehen.
Italien plant 75 Euro Strafe für Fußgänger mit Smartphone auf der Straße. Noch ist die Regel nicht beschlossen.
Trinkgeld per Karte sorgt für Kritik: Viele Gäste fühlen sich durch Bezahlterminals unter Druck gesetzt.
Die Wiesn 2026 in München ist einen Monat vor dem Start gut vorbereitet. SWM und MVG sichern Strom, Trinkwasser und die Anreise zur Theresienwiese.
Neue Regeln in Laim: Welche S-Bahnen halten, wo ihr umsteigen müsst und was beim Ticket gilt.

München bewirbt sich um das Champions-League-Finale 2028 in der Allianz Arena. Die UEFA entscheidet im September.


DESK
Im Landkreis Augsburg startet ein Test: Essen und Medikamente kommen bald per Drohne.
Ein Mittelamerikanischer Tapir ist neu in Hellabrunn. Der seltene Bewohner lebt jetzt im Nashornhaus und wird dort aktuell an seine neue Umgebung gewöhnt.
Explosion in Augsburg: Zwei Verletzte, Bahnhof zeitweise gesperrt, Züge fahren inzwischen wieder.

Trotz Insolvenz gibt es für 1860-Fans Hoffnung: Der Spielbetrieb läuft weiter - und auch das Löwen-Wappen ist zurück.
Neue Regeln im September 2026: Das ändert sich bei Steuer, Bahn, Warntag und Einkaufen.
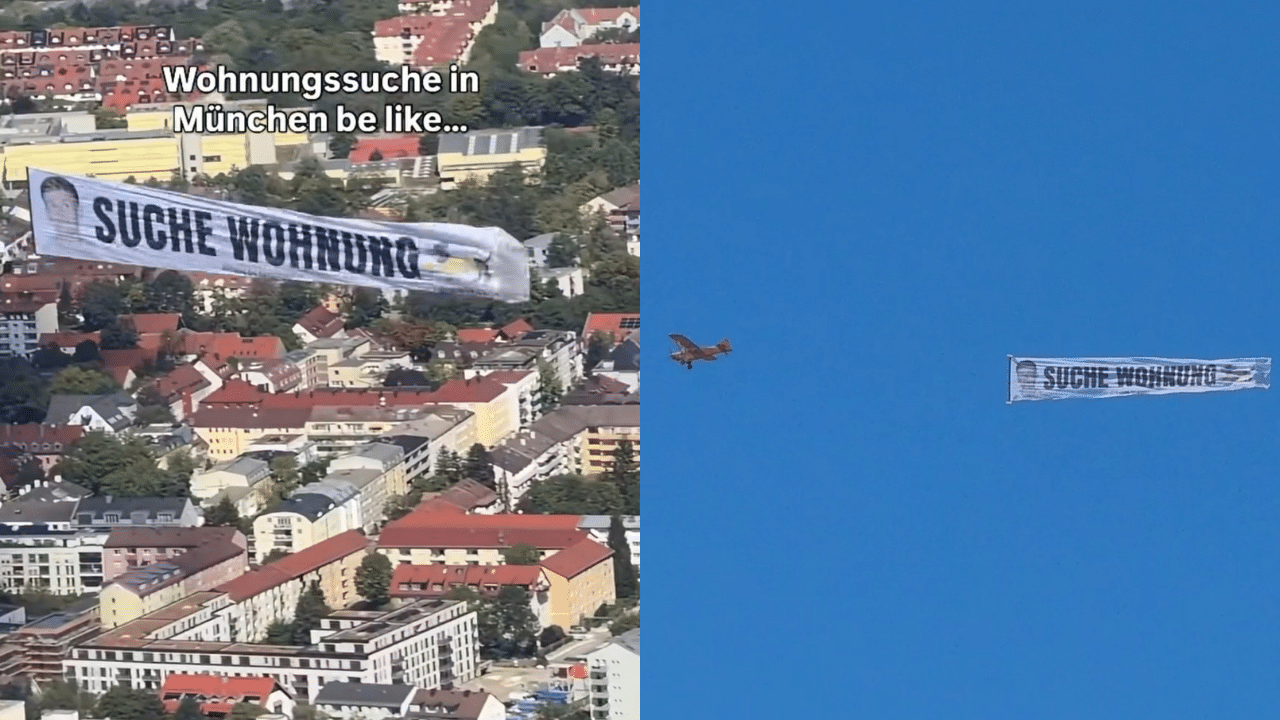
Der Münchner Wohnungsmarkt ist für viele der Endgegner. Grund genug, endlich groß darauf aufmerksam zu machen, dachte sich unser Moderator Thommy Berglmeir.
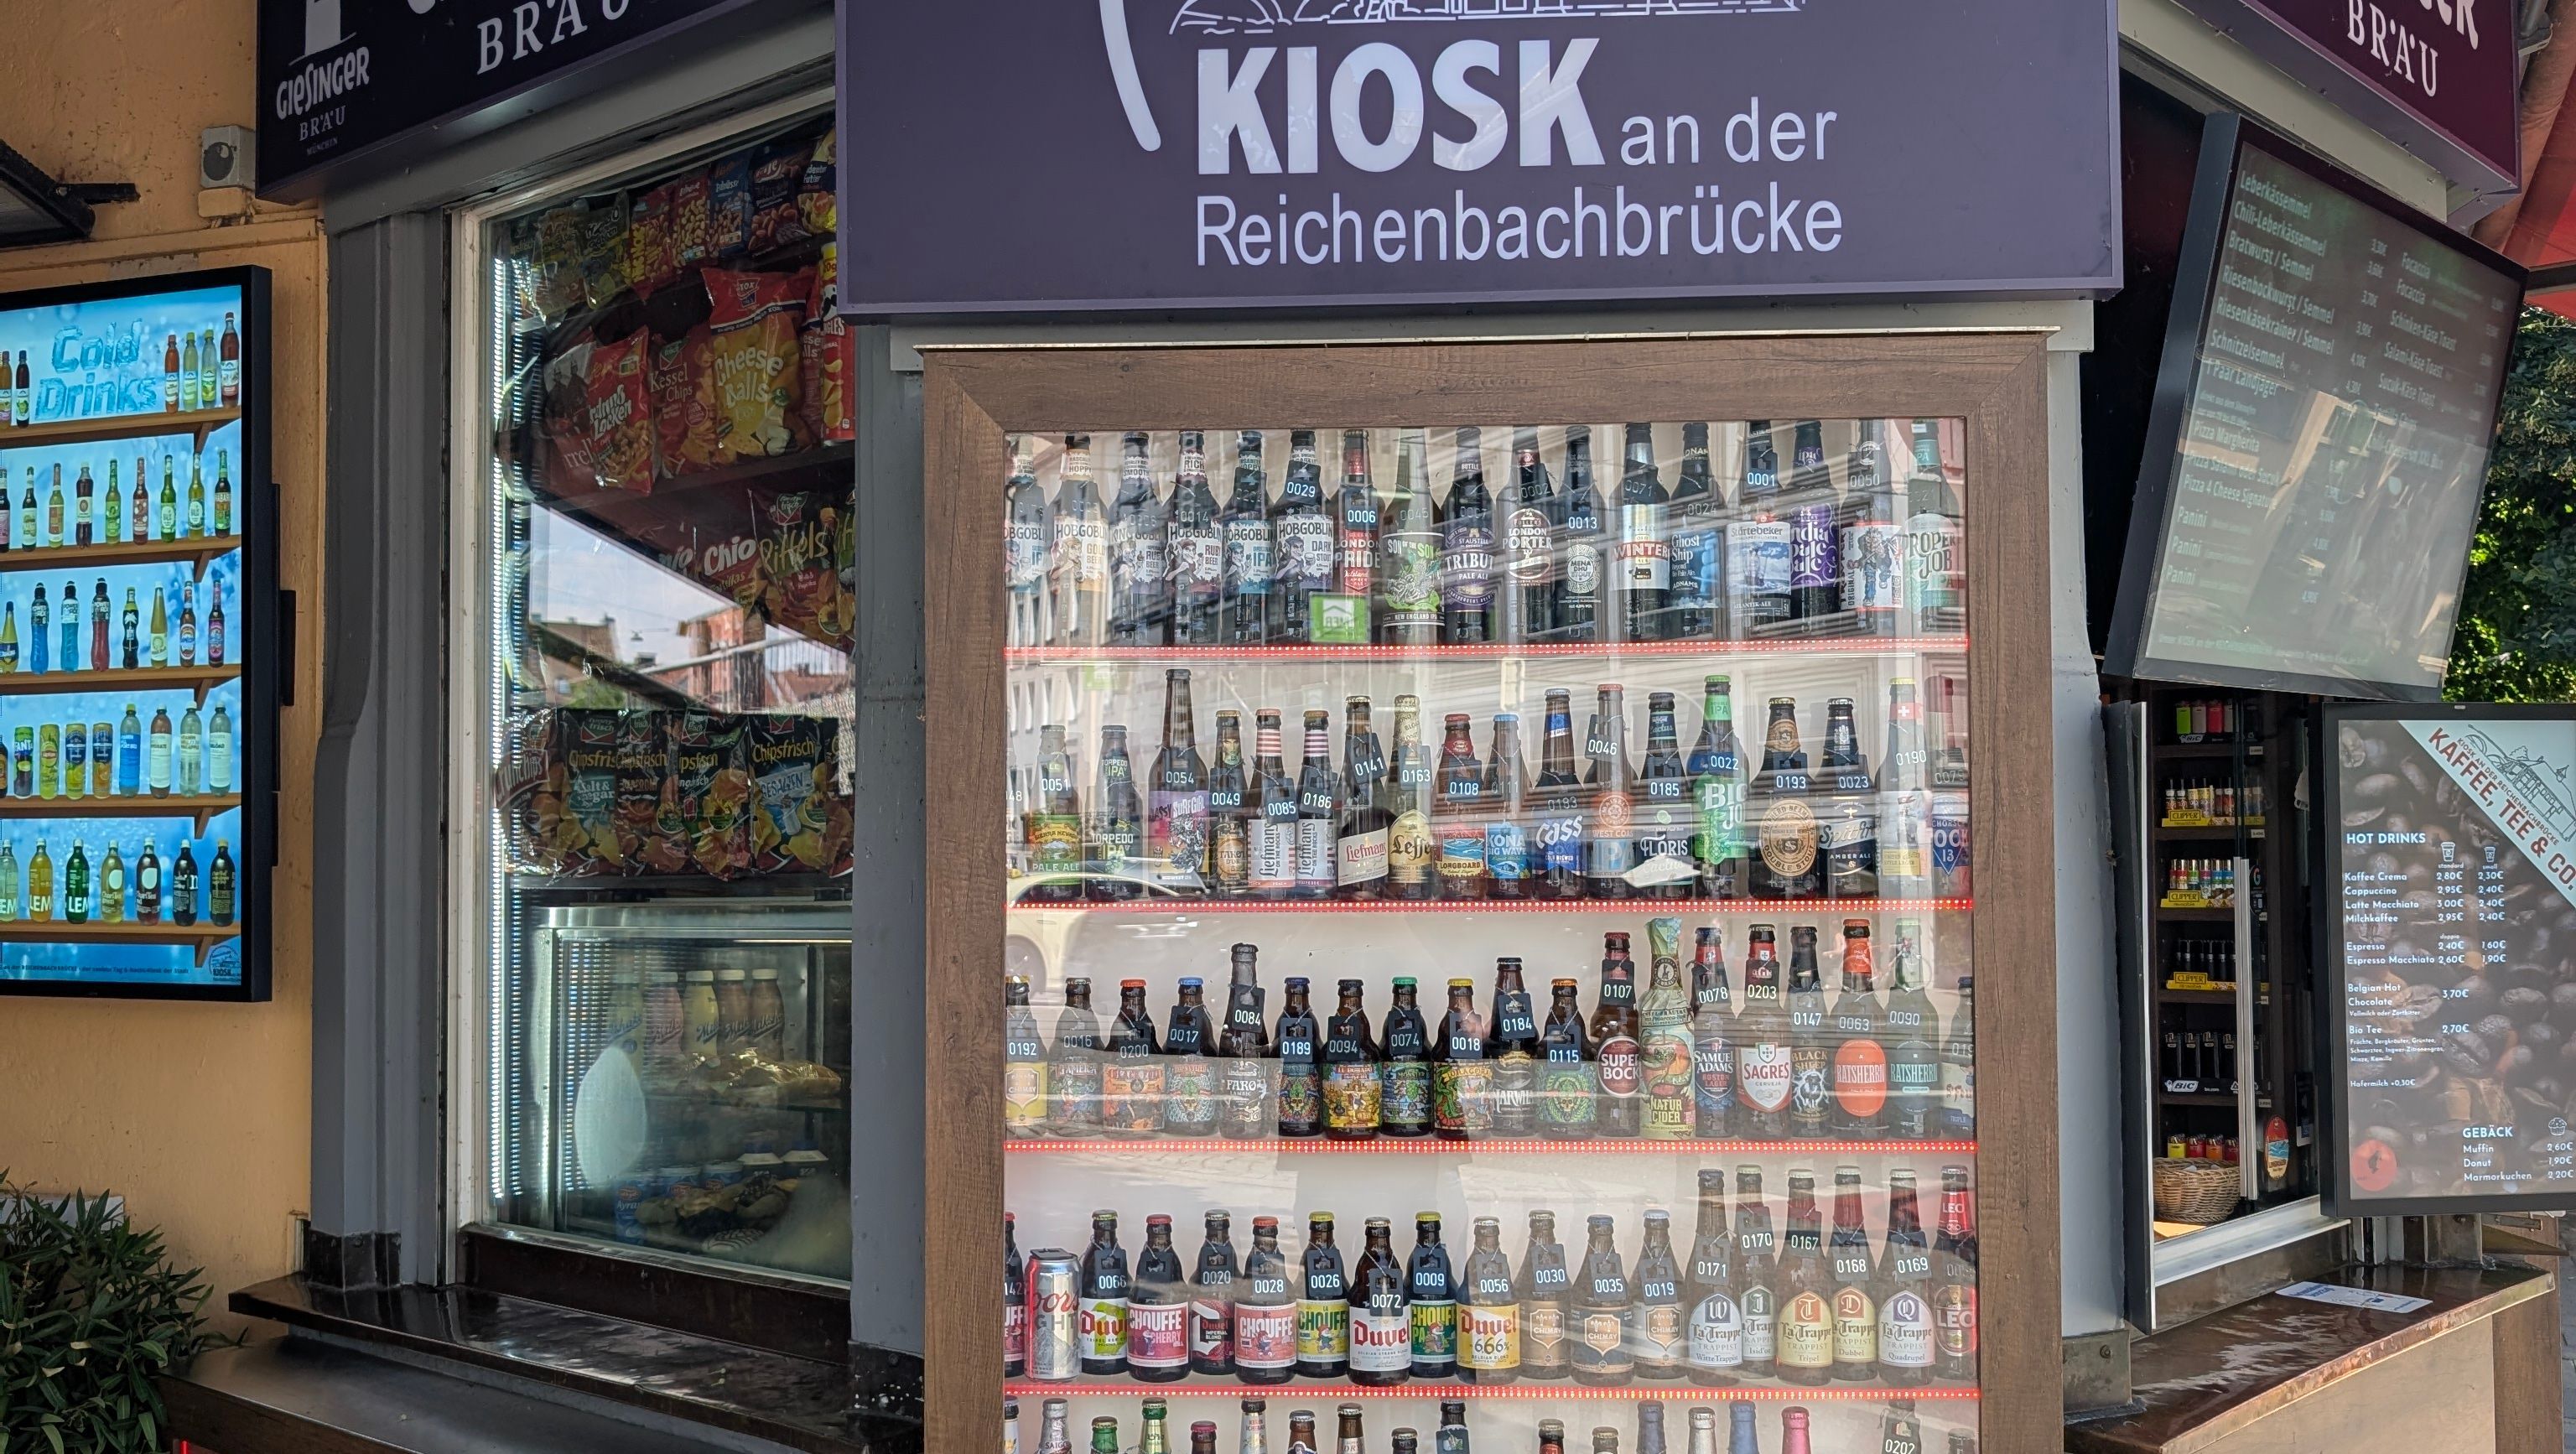
Wende im Münchner Univiertel: Kioskbetreiber ziehen ihre Klagen zurück. Ab dem 4. September 2026 gilt ab 22 Uhr wieder ein striktes Bierverkaufsverbot.


